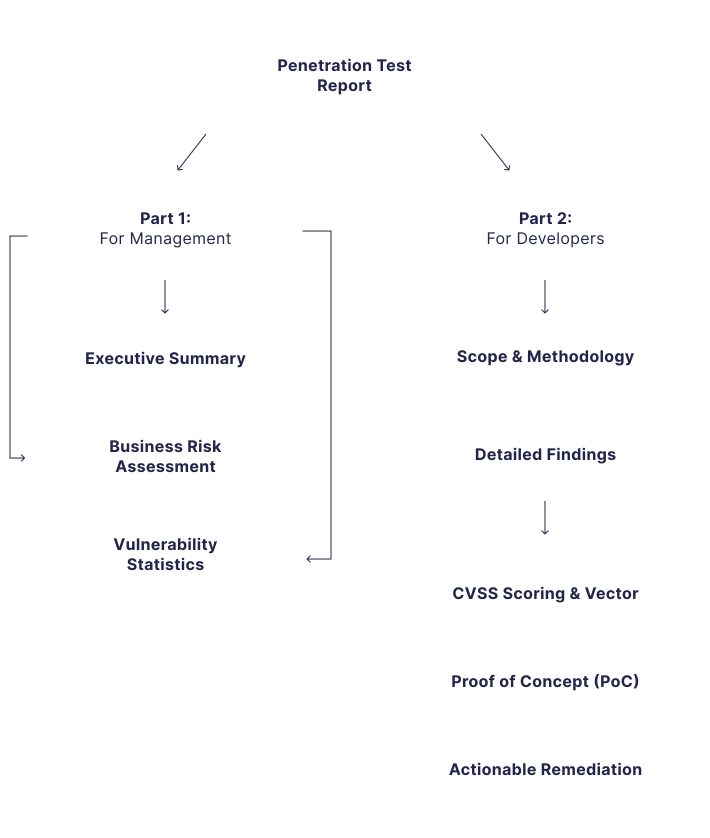
1. Manažerské shrnutí (Executive Summary) je král
C-level management a ředitelé nečtou technické detaily o SQL injekcích. Zajímají je pouze tři věci: Jak moc je to zlé? Co nám hrozí? Jak rychle to musíme opravit?
- První stránka reportu musí být srozumitelná i pro laika. Zahrňte celkové skóre bezpečnosti, vizuální graf nalezených zranitelností (Kritické, Vysoké, Střední, Nízké) a hlavní byznysový dopad (např. „Útočník může získat přístup k databázi klientů, což představuje riziko pokuty z GDPR.“).
2. Standardizované hodnocení rizik (CVSS)
Nikdy nehodnoťte závažnost zranitelnosti jen na základě osobního pocitu. Co je pro jednoho testera „Kritické“, může být pro druhého „Střední“.
- Využívejte mezinárodní standard CVSS (Common Vulnerability Scoring System).
- U každé zranitelnosti uveďte její CVSS skóre (např. 8.5) a vektor (např.
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H). To dává vývojářům a manažerům exaktní a obhajitelný důvod k prioritizaci.
3. Proof of Concept (PoC) a Reprodukovatelnost
Stejně jako u hlášení běžných softwarových chyb platí: pokud vývojář nedokáže zranitelnost reprodukovat, nedokáže ověřit, že ji správně opravil.
- Každý nález musí obsahovat Proof of Concept. Vložte přesný HTTP request (zachycený payload), screenshoty konzole s reverzním shellem nebo úryvek zranitelného kódu. Popište kroky k reprodukci jako kuchařku, bod po bodu.
4. Poskytněte jasnou nápravu (Actionable Remediation)
Nestačí napsat „Opravte XSS“. Pentester by měl působit jako konzultant, nikoliv jen jako posel špatných zpráv.
- Vždy nabídněte konkrétní a technicky proveditelné řešení. Místo vágních rad specifikujte přesné HTTP hlavičky (např. Implementujte Content Security Policy), doporučte konkrétní kryptografické knihovny nebo ukažte bezpečný příklad sanitizace vstupů pro daný framework.
Ukázková šablona (Copy & Paste Template)
Tuto strukturu zkopírujte a využijte jako základ pro váš finální dokument (Word / PDF / Confluence). Je navržena tak, aby poskytla kompletní kontext všem zúčastněným stranám.
1. Manažerské shrnutí (Executive Summary)
- Cíl testu: např. Prověření externí e-commerce platformy před vánoční sezónou.
- Celkové zhodnocení: Stručný odstavec o celkovém stavu bezpečnosti – např. Systém vykazuje dobrou odolnost proti běžným útokům, ale obsahuje kritickou zranitelnost v platebním modulu.
- Shrnutí nálezů: Počty chyb: 1x Kritická, 3x Vysoká, 5x Nízká
2. Rozsah a Metodika (Scope & Methodology)
- Testované cíle (Scope): Seznam IP adres, domén nebo API endpointů
- Typ testu: Black-box / Grey-box / White-box
- Testovací okno: Datum a čas, kdy probíhaly aktivní útoky
3. Detailní rozbor zranitelností (Detailed Findings)
(Tento blok se opakuje pro každou nalezenou zranitelnost, seřazeno od Kritických po Nízké)
- Název zranitelnosti: např. SQL Injection v přihlašovacím formuláři
- Závažnost a CVSS: např. KRITICKÁ | CVSS v3.1 Skóre: 9.8
- Zasažené URL / Parametr: např.
POST /api/v1/login– parametrusername - Popis problému (Description): Technické vysvětlení, proč zranitelnost existuje.
- Byznysový dopad (Business Impact): Co se stane, pokud to někdo zneužije? např. Kompletní kompromitace databáze uživatelů.
- Důkaz a Reprodukce (Proof of Concept):
- Odeslán následující HTTP Request:
Vložit zkopírovaný payload - Server odpověděl vypsáním struktury databáze
Vložit výpis nebo screenshot.
- Odeslán následující HTTP Request:
- Doporučená náprava (Remediation): Konkrétní kroky k opravě, např. Využití Prepared Statements nebo parametrizovaných dotazů místo dynamického skládání SQL stringů.
Vizuální diagram: Anatómia profesionálneho Pentest Reportu