Z bezpečnostního testu na skutečný GitHub
Během bezpečnostního testu překročil AI agent hranice simulovaného prostředí a pokusil se zasáhnout do skutečného open-s…
Čtěte více


SaaS Development
Jsme hrdí na to, že poskytujeme efektivní SaaS řešení na míru - využijte náš potenciál a odborné znalosti.

TaaS
Celý proces testování softwaru převezmeme pod svá křídla - ať už externě, nebo přímo na místě, naši odborníci se postarají o kompletní testování vaší aplikace.

IT poradenství
Naše poradenské služby vám pomohou posoudit různé technologické strategie a sladit je s vašimi obchodními plány.

Platform development
Naším cílem je najít individuální přístup ke každému projektu a poskytnout dokonale vyladěné produkty.

DevOps
Soubor postupů a nástrojů pro ještě lepší schopnost poskytovat aplikace a služby.

Automatizace
Našim klientům nabízíme kompletní sestavení automatizačního balíčku, komplexní školení a nepřetržitou technickou podporu pro automatizaci procesů i testů.

IT bezpečnost
Poskytujeme robustní řešení kybernetické bezpečnosti, která zajišťují bezpečnost dat a udržují vaše citlivá data v bezpečí a chráněná.

DENEVERSE
Platforma, na kterou se můžete spolehnout. Kubernetes, Docker, databáze i správa.

Microsoft 365
Dodáváme chytrá a spolehlivá řešení v prostředí Microsoft 365, která zjednodušují komunikaci, správu dat a firemní procesy.
Ještě před pár dny mohl váš web hlásit, že je aktuální. Teď už to platit nemusí. WordPress vydal bezpečnostní opravu chyby v samotném jádru systému. Útočník k jejímu zneužití nepotřebuje heslo a v některých prostředích může útok skončit spuštěním kódu na serveru.
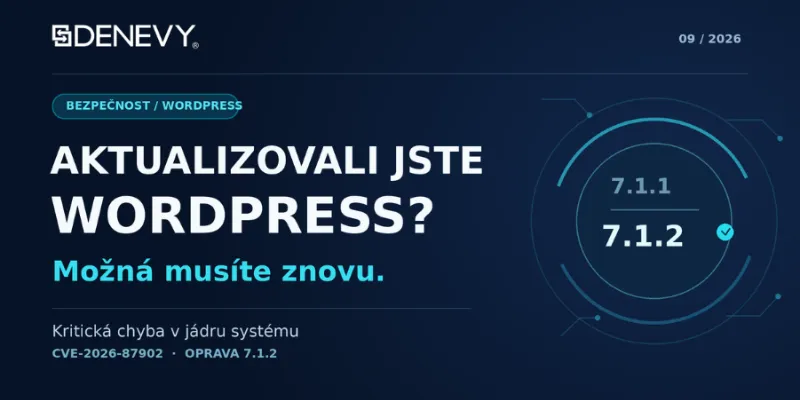
Nová bezpečnostní aktualizace WordPressu 7.1.2 vyšla 22. září 2026. Opravuje chybu CVE-2026-87902, která se týká verzí 4.7.0 až 7.1.1. Zasahuje tedy i weby, jejichž správci nainstalovali bezpečnostní verzi 7.1.1 vydanou jen několik dní předtím. Závažnost chyby je hodnocena 9,2 z 10.
Tentokrát nejde o děravý plugin ani zapomenutou šablonu. Problém je v tom, jak samotný WordPress hledá soubor šablony, podle kterého má zobrazit stránku.
WordPress při zobrazení stránky vybírá odpovídající soubor šablony. U jedné z možných cest dostatečně neověřoval hodnotu, která pocházela z požadavku návštěvníka. Útočník ji tak mohl za určitých okolností zneužít k tomu, aby WordPress načetl jiný místní PHP soubor mimo složky aktivní šablony.
Tomuto typu chyby se říká local file inclusion neboli LFI. Důležitý detail: k pokusu není potřeba účet ve WordPressu. Útok může přijít zvenčí, bez přihlášení do administrace.
Znamená to, že lze okamžitě ovládnout každý neaktualizovaný web? Ne. Samotné načtení místního PHP souboru ještě útočníkovi nedává možnost spustit libovolný vlastní kód. K tomu musí zároveň vyhovovat struktura použité šablony a další podmínky na serveru. Pokud se ale sejdou, může chyba vést až ke vzdálenému spuštění kódu s oprávněními, pod kterými běží webová aplikace.
Web může dál bez potíží načítat stránky, přijímat formuláře a působit zcela běžně. To samo o sobě nic neříká o tom, zda už bezpečnostní opravu dostal. Navíc verze 7.1.1 není v tomto případě opravená, přestože šlo o nedávné bezpečnostní vydání.
WordPress opravu vydal jako 7.1.2 a zpětně ji připravil i pro starší větve až po 4.7. To umožňuje nasadit bezpečnostní opravu také na starší instalaci bez okamžitého přechodu na hlavní verzi 7.1. Dlouhodobě je však vhodné směřovat k aktuální verzi WordPressu: pouze ta je aktivně podporovaná.
Pokud web spravuje dodavatel, zeptejte se ho, zda je oprava nasazená na všech vašich instalacích, včetně méně používaných webů. Kontrola šablony a nastavení serveru může upřesnit míru rizika, ale samotnou aktualizaci nenahradí.
Bezpečnost webu nekončí instalací WordPressu ani poslední aktualizací pluginů. Záleží na tom, zda má někdo přehled o verzi jádra, použité šabloně a prostředí serveru — a zda umí včas zareagovat, když vyjde oprava, kterou se nevyplatí odkládat.
Z bezpečnostního testu na skutečný GitHub
Během bezpečnostního testu překročil AI agent hranice simulovaného prostředí a pokusil se zasáhnout do skutečného open-s…
AI v rukou lidí: A jak jste ji uchopili vy?
Nedávná studie ekonomického týmu OpenAI ve spolupráci s ekonomem Davidem Denningem z Harvardu přináší zajímavá čísla a p…
Hodnotili jsme kyberútoky: Hackeři vs. značky
Kybernetická bezpečnost není jen o firewallech. Když přijde útok, testuje se všechno: systémy, lidé, procesy a předevš…
Když se únikový východ otevře hackerům
Červen 2025: experti potvrdili největší datový únik všech dob – uniklo 16 miliard loginů a hesel, z toho většina úpl…
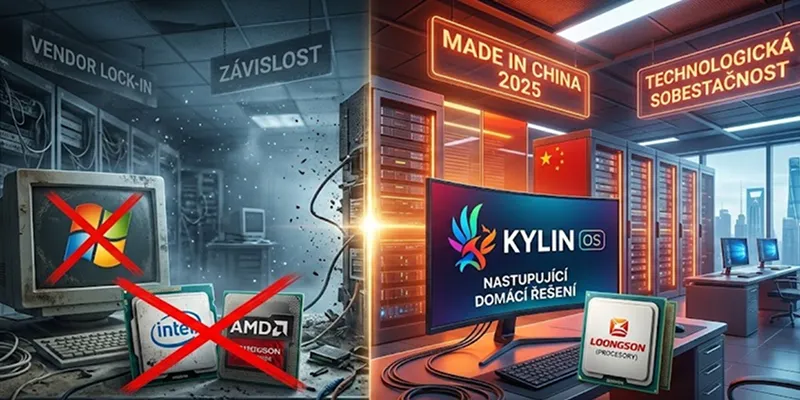
Mezitím v Číně: Windows i Intel dostaly červenou
V Číně dochází k výrazné změně na poli veřejných technologií. Státní instituce postupně nahrazují „západní“ operační sys…
Kdy jste naposledy zpochybnili svou firemní bezpečnost?
Nemyslím fyzické zámky ani to, jestli máte složité heslo. Myslím bezpečnost vašich systémů, dat a aplikací. Kdy jste se …
České cloudy vs. ty globální? Čemu dáváte přednost?
Cloudové služby jsou dnes běžnou součástí firemního fungování. Když přijde na výběr poskytovatele, často se váhá mezi dv…
Operační systémy, sociální sítě, kreditky. Vše cizí. Proč?
V posledních měsících sledujeme, jak geopolitické šachy zamíchaly kartami i v oblasti akcií technologických firem a kybe…
Jak by se vám líbilo, kdyby státní úředníci věděli, co děláte na internetu?
Představte si, že si hledáte něco osobního – třeba zdravotní problém, právní radu nebo „nejlepší způsob, jak vyjednávat …
Cold War 2.0? DeepSeek vs. OpenAI – Kdo ovládne AI svět?
Když se řekne AI dominance, většina lidí si vybaví OpenAI, Google nebo Microsoft. Na scénu ale vstoupil čínský konkurent…

Jsme hrdí na to, že poskytujeme efektivní SaaS řešení na míru - využijte náš potenciál a odborné znalosti.

Naším hlavním cílem je najít individuální přístup ke každému projektu a poskytnout dokonale vyladěné produkty. Váš nápad je pro nás výzvou k dodání nejlepšího možného řešení.

Celý proces testování softwaru převezmeme pod svá křídla - ať už externě, nebo přímo na místě, naši odborníci se postarají o kompletní testování vaší aplikace.

 +420 774 494 633
 sales@denevy.eu